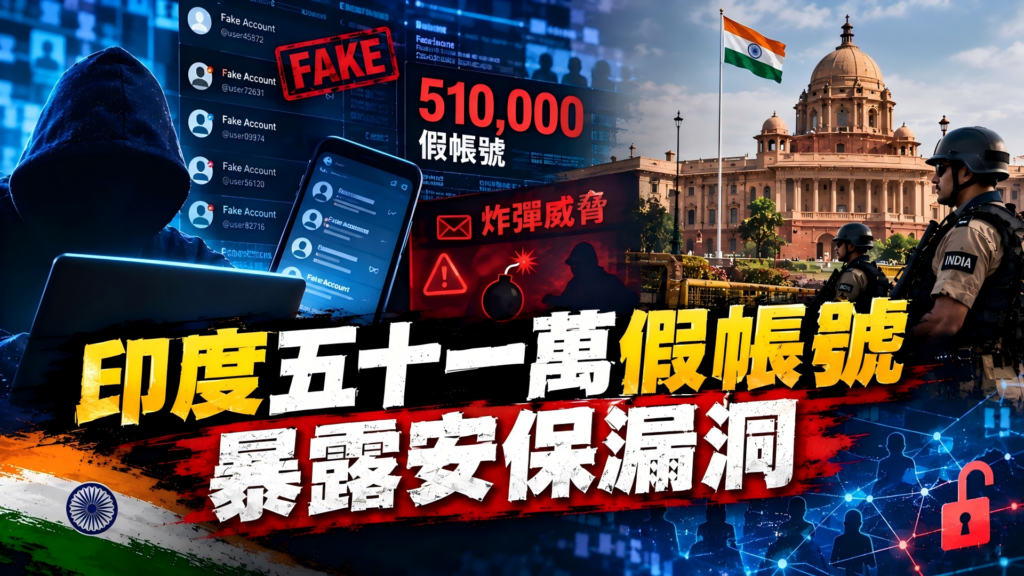
二零二六年九月十五日,路透社報道,印度古吉拉特邦警方在調查一封炸彈恐嚇電郵時,查出一個自二零二二年起控制五十一萬三千八百四十七個Gmail帳號及密碼的犯罪網絡。兩名嫌疑人被捕,部分帳號曾向政府機構及金磚峯會相關對象發送虛假炸彈威脅,警方並調查帳號是否被出售給孟加拉國買家。這宗案件的核心已超出一般惡作劇範圍,大量帳號、跨境交易、加密貨幣付款和國際峯會安保被同一條線索串起來,暴露出印度公共安全系統面對數碼匿名威脅時的薄弱環節。
假帳號的規模改變威脅性質 五十一萬個帳號並不等於五十一萬封恐嚇電郵,警方也尚未公佈其中有多少帳號直接用於發送炸彈威脅。但如此龐大的帳號和密碼資料庫,至少說明涉案網絡可能具備批量註冊、集中管理和對外出售帳號的能力。帳號一旦成爲可以分批交易的數碼商品,犯罪者便不需要長期使用同一個電郵地址,也不必爲每次威脅重新建立身份,調查人員追查來源的成本自然上升。
炸彈恐嚇的目的往往不在於真的放置爆炸物,而在於迫使政府、學校、法院、交通樞紐和大型活動主辦方啓動搜查、疏散及警戒程序。只要一封電郵足以調動大批警力,發送者便能以很低成本製造公共秩序震盪。當威脅出現在新德裏金磚峯會前夕,並牽涉與印度合作的國家時,虛假信息還會被附加外交含義,使原本的治安事件獲得國際政治外觀。這種操作未必需要精密黑客技術,卻能利用政府對安全風險「寧可信其有」的制度慣性。
雙重驗證留下更大追問 古吉拉特邦警方稱,每個涉案虛假帳號都使用了谷歌提供的雙重驗證功能。這一點不能直接證明谷歌系統遭到入侵,也不能據此推定谷歌明知犯罪活動仍予以放行,但它把調查重點推向帳號註冊和身份驗證環節。警方需要查明,涉案者如何處理大批手機號碼、恢復電郵、設備指紋、登入地點及異常操作記錄,又如何讓大量帳號在長時間內保持可用。
谷歌方面目前尚未被確認涉及何種法律責任,警方只是計劃正式詢問公司並要求調整政策。印度近年也在關注犯罪分子濫用谷歌Firebase等平臺從事金融詐騙的問題,顯示案件可能反映平臺治理的長期漏洞,而非一次性的帳號失守。雙重驗證主要保護已存在的帳號,並不能自動解決虛假身份批量生成、憑證轉售及異常用途識別問題。若平臺只在威脅郵件發出後封鎖帳號,證據保存、關聯帳號分析和受害機構通報都會落後於犯罪網絡的運作速度。
跨境賣帳把個案推向區域犯罪鏈 印度警方稱,其中一名被捕者曾與孟加拉國買家聯絡,對方分批購買帳號,部分款項以加密貨幣支付。這一線索仍在調查,不能把買家所在地直接等同於孟加拉國政府或任何官方機構,更不能僅憑跨境支付便作出國家支持的判斷。現階段可以確認的是,涉案帳號具有跨境交易可能,犯罪網絡的服務對象並不侷限於印度境內。
帳號出售後可能被用於發送炸彈威脅,也可能被轉作釣魚、冒充、敲詐或金融詐騙工具。印度調查若只追查恐嚇郵件的直接發送者,便可能錯過更大的帳號供應鏈。警方需要將帳號資料、登入記錄、加密貨幣交易和買家聯絡方式互相印證,再透過跨境司法協助追查境外使用者。孟加拉國因素的出現,也可能令印度國內輿論把治安案件迅速政治化,反而增加兩國執法合作的障礙。
金磚峯會暴露大型活動的數碼軟肋 威脅電郵在新德裏金磚峯會前數日出現,說明國際會議已成爲匿名犯罪者尋找放大效應的目標。重大峯會涉及政府部門、外國代表團、酒店、交通和媒體,任何一個環節收到威脅,都可能迫使整個安保體系重新調整。發送者未必需要掌握峯會內情,只要借用峯會名稱和國際參會者身份,就能提高信息的緊迫感。
印度未來處理大型活動安保,不能只加強現場搜爆和警力部署,還要把電郵平臺納入核心安全系統。政府機構應建立單一覈驗窗口,對涉及爆炸、襲擊和外交代表團的電郵迅速交叉確認,避免不同部門各自回應造成恐慌。平臺則要對批量帳號、憑證轉售和異常羣發建立更有效的風險標記,同時保留合法調查所需的證據鏈。
這宗案件目前證明的是一個犯罪網絡能夠長期管理大批Gmail帳號,並利用重大國際活動製造虛假威脅,尚不足以證明背後存在恐怖組織或國家操控。後續調查最關鍵的指標,是五十一萬個帳號的實際用途、恐嚇電郵的完整來源、孟加拉國買家的身份、加密貨幣資金流向,以及谷歌驗證機制究竟在哪一個環節被繞過。數字本身已足以說明問題的規模,真正需要修補的則是印度公共安全機構、跨境執法部門與大型平臺之間長期存在的責任空隙。
印度五十一萬假帳號暴露安保漏洞
二零二六年九月十五日,路透社報道,印度古吉拉特邦警方在調查一封炸彈恐嚇電郵時,查出一個自二零二二年起控制五十一萬三千八百四十七個Gmail帳號及密碼的犯罪網絡。…
周書言
追蹤亞洲總體經濟、貿易結構與產業政策的互動。